Anzeige
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige
Lesedauer 3 Min.

Azure Functions in Containern? Warum eigentlich nicht? Interview mit Jonah Andersson

Ein DWX-Interview mit Jonah Andersson über die moderne Kunst verteilter .NET-Architekturen in Azure.
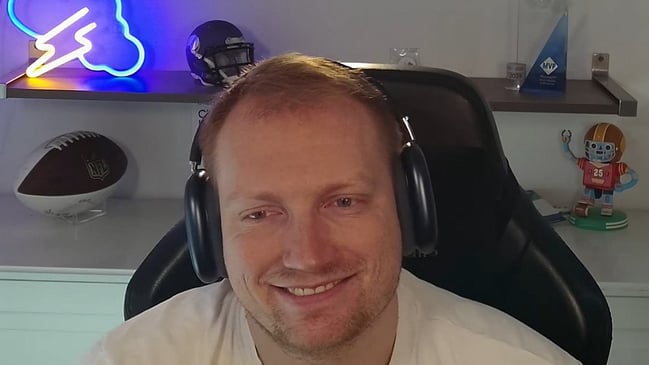
Jonah Andersson
© Sofija De Mitri, Patrizio De Mitri, Event Wave

Eigentlich wollten wir "nur mal kurz" über Azure Functions sprechen. Es wurde aber eine Reise durch die Azure-Landschaft, vorbei an Container Apps, Durable Functions, Dapr, serverlosen GPUs und der Frage, wie man das alles orchestriert, ohne dabei den Verstand zu verlieren. Jonah Andersson, Microsoft MVP, Cloud Solutions Architect und zum ersten Mal Speaker auf der DWX, erzählt, wie moderne, eventgetriebene .NET-Anwendungen mit Azure aussehen können – und worauf Entwickler:innen dabei achten sollten.

Funktion trifft Container – muss das sein?

"Kommt drauf an", sagt Jonah. Wer Azure Functions in Container Apps betreibt, gewinnt vor allem eines: Kontrolle. Container machen Schluss mit Laufzeit-Vorgaben, erlauben Custom Dependencies, saubere Microservice-Kommunikation und Integration mit Technologien wie Dapr. Und sie bieten Workload-Profile und serverlose GPUs – für alle, die es mit AI, Skalierung und Performancetuning ernst meinen.

Und wenn keiner ruft? Cold Start

Ein Klassiker: Die App pennt, der User klickt, die Funktion startet – gaaaanz langsam. Jonah empfiehlt dedizierte Pläne, Workload-Profile und .NET mit AOT-Kompilierung. Letzteres macht aus Functions kompakte, startfreudige Container – fast schon ein Must-have für produktionsreife Architekturen.

Wenn's knallt: Monitoring statt Magie

Ob Event Grid, Service Bus oder Durable Functions: Wer keine saubere Observability einplant, tappt im Dunkeln. App Insights, Azure Monitor und durchdachtes Error Handling helfen, wenn aus Events Probleme werden. Jonah rät: Logging ist kein Beiwerk. Es ist deine Taschenlampe im Serverless-Dschungel.

„Mit Azure Functions im Container bekommst du echte Freiheit bei Runtime, Skalierung und Architektur.“

Andersson_Jonah2.jpg
Jonah Andersson

Security? Kein optionales Modul

Zu den Klassikern gehören Secrets in Umgebungsvariablen. Bitte nicht diesen Fehler machen. Jonah setzt auf Azure Key Vault und Managed Identities – für API-Schlüssel, Rechte und das gute Gefühl, dass niemand mitliest, der nicht sollte.

Fazit: Mehr als nur "geht auch in Azure"

Azure Functions in Container Apps sind kein Allheilmittel. Aber wer sie versteht, bekommt ein starkes Werkzeug für moderne .NET-Anwendungen. Jonah Andersson zeigt, wo die Reise hingeht – und warum es sich lohnt, nicht nur dem Hype zu folgen, sondern Architektur, Skalierung und Sicherheit ganz bewusst zu denken. Denn: Wer Events gut baut, hat weniger Grund zu debuggen. Und das ist ja schon mal was.

Neueste Beiträge

Sichtkontakt: Coding-Driven Design - Kimi K3 – das Modell hinter dem Agenten, Teil 4
Zwischen fehlerfrei kompiliert und überzeugend gestaltet liegt eine Lücke, die reine Codeanalyse kaum erfasst. Sobald ein Agent seine eigene Oberfläche betrachtet, beginnt eine andere Art der Entwicklung mit neuen Möglichkeiten, aber auch neuen Maßstäben.
5 Minuten
CartoType: Einsatz mit Windows Forms - Mapping mit CartoType, Teil 2
Der Big-Tech-freie Kartendienst CartoType kann dazu beitragen, Anwendungen mit Maps-Diensten unabhängiger von Google, Apple und Co. zu machen. In diesem Beitrag soll das System in einer Windows-Forms-Applikation ins Leben gerufen werden.
5 Minuten
7. Sep 2026
Vom Sub-Agenten zum Schwarm - Kimi K3 – das Modell hinter dem Agenten, Teil 5
Mehr Agenten versprechen mehr Tempo, vervielfachen aber auch Abstimmung und Risiko. Ob aus paralleler Aktivität tatsächlich Fortschritt entsteht, entscheidet sich dort, wo spektakuläre Schwarmdemos meist enden.
5 Minuten

Das könnte Dich auch interessieren

Konfiguration und Verwaltung von Self-Hosted Agents
Mit der großen Flexibilität von selbst gehosteten Agents ist die große Verantwortung verbunden, diese sicher zu konfigurieren und zu betreiben.
10 Minuten
21. Aug 2025
Managed DevOps Pools - Azure DevOps Pipelines Security
Agent Pools als Managed Service mit einfacher Integration in private Netzwerke und Authentisierung mittels Managed Identity tragen deutlich zur Sicherheit der Agent-Infrastruktur bei.
7 Minuten
7. Aug 2025
Terraform braucht eine Strategie – sonst rächt es sich - Infrastructure as Code auf der DWX 2026
Florian Lenz weiß aus eigener Erfahrung, wie es endet, wenn man mit Terraform einfach drauflosprogrammiert: mit einem Änderungs-Rattenschwanz, den niemand mehr versteht. Auf der DWX 2026 zeigt er, wie man es besser macht.
12. Mai 2026
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige