DDC hakt nach: Welche neuen Gefahren lauern im Web

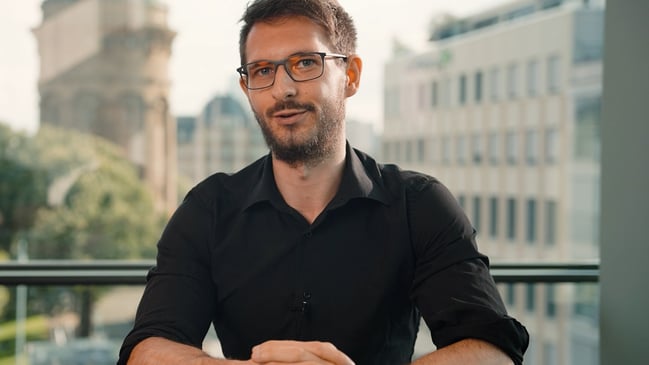
Für sichere Webanwendungen zu sorgen, ist so spannend wie Grippe und so wichtig wie eine Tetanusimpfung. Die OWASP Top Ten (Open Web Application Security Project) nennt die größten zehn Sicherheitsrisiken und sensibilisiert dadurch die Webentwickler:innen vor den Gefahren. Experte Christian Wenz hält auf der .NET Developer Conference 2025 (DDC) eine Session mit dem Thema „Web-Security, up-to-date: Die OWASP Top Ten 2025“ und erklärt den Zuhörern alle Risiken und was man dagegen tun kann. Wir haben ihn schon vorher gefragt, wie der Stand der OWASP ist.
1. Die OWASP Top Ten 2025 sollen nach vier Jahren wieder Updates mit sich bringen. Welche Neuerungen erwartest Du?
Christian: Ich hoffe sehr, dass die Liste rechtzeitig zur DDC da ist (ansonsten improvisieren wir!). Ein Problem, das ich mit der OWASP Top Ten von 2021 habe, ist Punkt 1, Broken Access Control, da passt irgendwie jedes Risiko rein, selbst Angriffe wie Cross-Site Request Forgery (CSRF) ist da drin. Auch Server-Side Request Forgery (SSRF), das in der letzten OWASP Top Ten nicht ohne einige Diskussionen als eigener Punkt aufgenommen wurde, ist streng genommen ein Fall für Broken Access Control. Das muss meiner Meinung nach aufgespalten werden.
Außerdem vermisse ich eine Kategorie wie etwa Insufficient Security Processes, denn neben den ganzen Gegenmaßnahmen und Sicherheitsfeatures im Code braucht es auch eine ordentliche organisatorische Struktur, um Sicherheitsrisiken zu minimieren, beispielsweise beim Management von Dependencies.
2. Wie hat sich Deiner Einschätzung nach die Security-Landschaft seit den letzten OWASP Top Ten verändert, und welche Rolle spielt dabei .NET 10?
Christian: Bei den Angriffen selbst hat sich in den letzten Jahren vergleichsweise wenig getan. Die Risiken verschieben sich allerdings ein wenig, beispielsweise beim Thema Authentifizierung. Das wird immer komplexer – denken wir etwa an OAuth oder Passkeys – was ein Problem sein kann. Passkeys sind ein gutes Beispiel, denn die Blazor-Projektvorlagen in .NET 10 bieten hierfür eine gute Unterstützung an. Auch für viele andere Risiken gibt es schon vor .NET 10 adäquate Gegenmaßnahmen. Die Kunst ist es nur, die zu kennen. Deswegen will ich in meinem Vortrag gerade darauf eingehen. Die OWASP Top Ten selbst ist dann nur die Reihenfolge, in der ich die Themen behandle.
3. Du versprichst "Angriffe, Gegenmaßnahmen, und viel Code". Mit welchen konkreten Beispielen wirst Du die Teilnehmer überraschen?
Christian: Ich will eine gesunde Mischung aus alten Angriffen mit neuen Twists und neuen Risiken zeigen. Aktuell plane ich mit einem Nachbau desjenigen Angriffs, mit dem man in GitHub einst ein Ticket in der Zukunft anlegen konnte, sowie neue Browser-Schutzfeatures gegen die nicht tot zu kriegende Sicherheitslücke Cross-Site Scripting. Je nach Raumtemperatur rede ich mich möglicherweise beim Thema NuGet- und NPM-Abhängigkeiten in Rage. Es lohnt sich also, dabei zu sein!
Die .NET Developer Conference 2025 findet vom 24. bis 27. November 2025 in Köln statt. Hier erfährst Du alles zu rund um Microsoft .NET. Christians Session findet am Mittwoch, dem 26. November 2025, um 15.00 Uhr im Track Backend Technologies statt.
- 1. Die OWASP Top Ten 2025 sollen nach vier Jahren wieder Updates mit sich bringen. Welche Neuerungen erwartest Du?
- 2. Wie hat sich Deiner Einschätzung nach die Security-Landschaft seit den letzten OWASP Top Ten verändert, und welche Rolle spielt dabei .NET 10?
- 3. Du versprichst "Angriffe, Gegenmaßnahmen, und viel Code". Mit welchen konkreten Beispielen wirst Du die Teilnehmer überraschen?