Der Begriff AIOps ist keine Erfindung der letzten Monate – Gartner prägte ihn bereits 2016, seit 2017 hat er sich fest etabliert. Gemeint ist der Einsatz von KI innerhalb des gesamten Software Development Lifecycle, insbesondere im Betrieb: für Root-Cause-Analysen, Anomaly Detection und automatisierte Reaktionen auf Störungen.
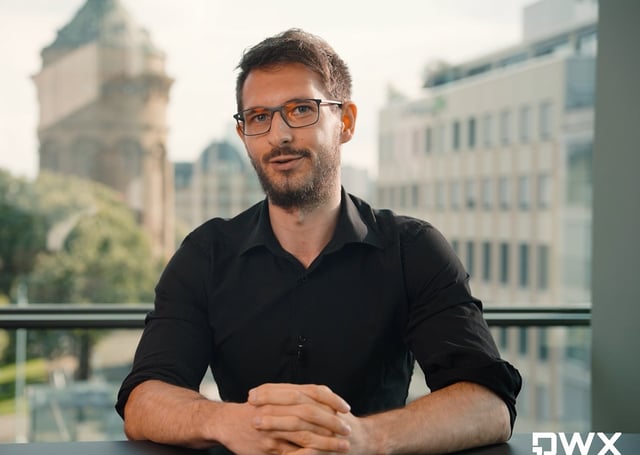
Im Interview auf der Infinite AI Conference 2026 erklärt Harald Binkle, Full-Stack-Entwickler und Architekt bei Xebia, wie das in der Praxis aussieht. Am Beispiel von Azure beschreibt er sogenannte Smart Detection Alerts: Systeme lernen aus dem Normalbetrieb eines Services eine Baseline und schlagen Alarm, wenn Metriken über einen längeren Zeitraum – meist mindestens 20 Minuten – erkennbar abweichen. Ein klassisches Anwendungsbeispiel ist eine sich anbahnende DDoS-Attacke, die sich nicht abrupt, sondern schrittweise aufbaut. Wichtig dabei: Die Systeme arbeiten nicht deterministisch, sondern mit Schwellenwerten und größeren Zeitfenstern, um kurzfristige, harmlose Lastspitzen von echten Bedrohungen zu unterscheiden.
Automatische Reaktion
Besonders spannend wird es, wenn aus der Erkennung eine automatisierte Reaktion folgt. Binkle beschreibt einen Workflow, bei dem Alerts über eine Logic App Informationen aus Metriken und Logs sammeln, daraus automatisch ein Issue im Git-Repository erstellen und dieses direkt GitHub Copilot zuweisen – der dann einen Lösungsvorschlag liefert. Noch geschieht das meist mit einem man in the loop, also einem Menschen, der die Vorgänge überprüft. Doch neue Monitor Agents in Azure sollen künftig noch mehr automatisieren und dabei auch unterscheiden können, ob ein Problem infrastrukturell oder im Code begründet liegt.
Auch beim Abbau von technischer Schuld sieht Binkle großes Potenzial: Tools wie GitHub Advanced Security oder offene Software Bill of Materials (SBOM) gleichen verwendete Bibliotheken automatisch mit bekannten Schwachstellen-Datenbanken ab. Wird eine Lücke entdeckt, kann Copilot direkt einen Patch vorschlagen – ob dieser automatisch durchgewunken wird, hängt vom Vertrauen ins System und von der Testabdeckung ab.
Ein Dauerthema bleibt der Ressourcenverbrauch: Große Logmengen würden bei direkter Verarbeitung durch ein LLM die Tokenkosten explodieren lassen. Aggregations-Tools wie Application Insights oder Data Dog verdichten die Daten jedoch vorab, sodass am Ende nur kompakte Issues bei Copilot landen.
Besonders für Legacy-Systeme lohnt sich laut Binkle der Einsatz von AIOps: Wo Kunden wenig Toleranz für Ausfälle etablierter Systeme haben, zahlt sich proaktives Monitoring besonders aus. Zielgruppe sind aus seiner Sicht klassischerweise DevOps Engineers – langfristig aber alle, die sich mit dem Software Development Lifecycle beschäftigen.
Harald Binkle blickt auf zwei Jahrzehnte Erfahrung in Business und IT zurück, vor allem in Unternehmen, die auf Microsoft-Technologien setzen. Er war in verschiedenen Bereichen tätig – von Entwicklung und Projektmanagement bis hin zu Produktverantwortung, Kundensupport und Beratung. Dabei war er an Softwareentwicklungsprozessen für Consumer-, B2B- und Enterprise-Anwendungen beteiligt, etwa am Produktionssteuerungssystem (MES) für Mercedes-Benz. Als Full-Stack-Entwickler und Architekt liegt sein Schwerpunkt auf dem Frontend-Bereich; er verantwortet Entwicklung, Umsetzung und Wartung von Cloud-Anwendungen auf Basis von Microservices-Architekturen. In den letzten Jahren hat er sich als Speaker, Trainer und Coach auf React-UIs und Tools wie GitHub Copilot fokussiert.
Produktion: Event Wave, Patrizio De Mitri
Moderation: David Tielke